Domain panzerschiff.de kaufen?
Wir ziehen mit dem Projekt
panzerschiff.de um.
Sind Sie am Kauf der Domain
panzerschiff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain panzerschiff.de kaufen?
Nach dem Zurücksetzen des Laptops, was passiert mit dem Trusted Platform Module (TPM)?
Nach dem Zurücksetzen des Laptops bleibt das Trusted Platform Module (TPM) in der Regel unverändert. Das TPM ist ein Hardware-Chip, der in den meisten modernen Laptops integriert ist und für die Sicherheit und Verschlüsselung von Daten verantwortlich ist. Es speichert Schlüssel und Zertifikate und wird normalerweise nicht durch das Zurücksetzen des Laptops beeinflusst. **
Hat das Gigabyte GA-Z77-D3H Mainboard ein TPM 2.0 im BIOS oder gibt es dafür Module?
Das Gigabyte GA-Z77-D3H Mainboard unterstützt kein TPM 2.0 im BIOS. Es gibt jedoch die Möglichkeit, ein TPM-Modul hinzuzufügen, um diese Funktion zu unterstützen. **


Ähnliche Suchbegriffe für Honeycomb-Sierra-TPM-Module
Top-Angebote
Produkte zum Begriff Honeycomb-Sierra-TPM-Module:
-
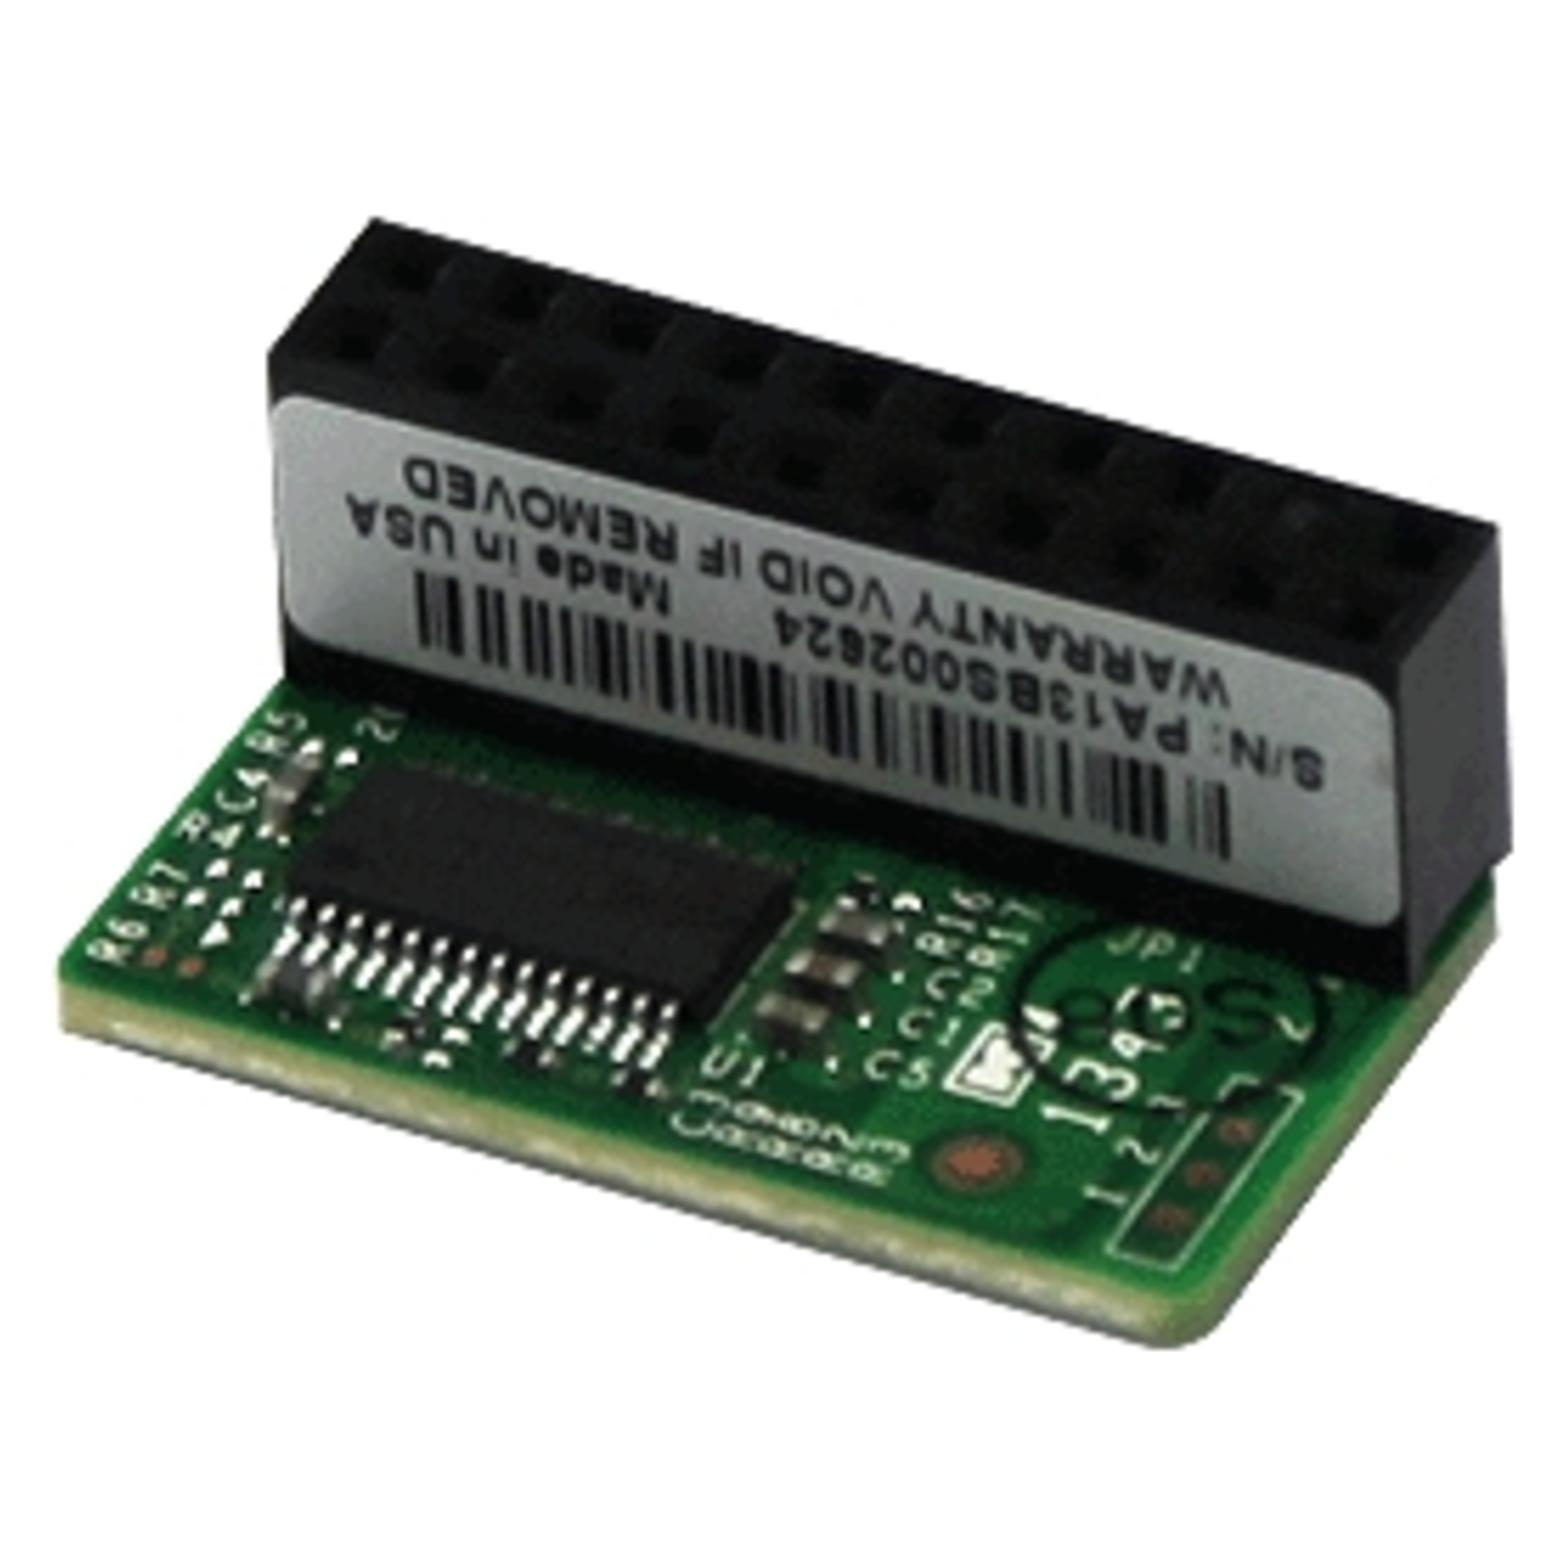
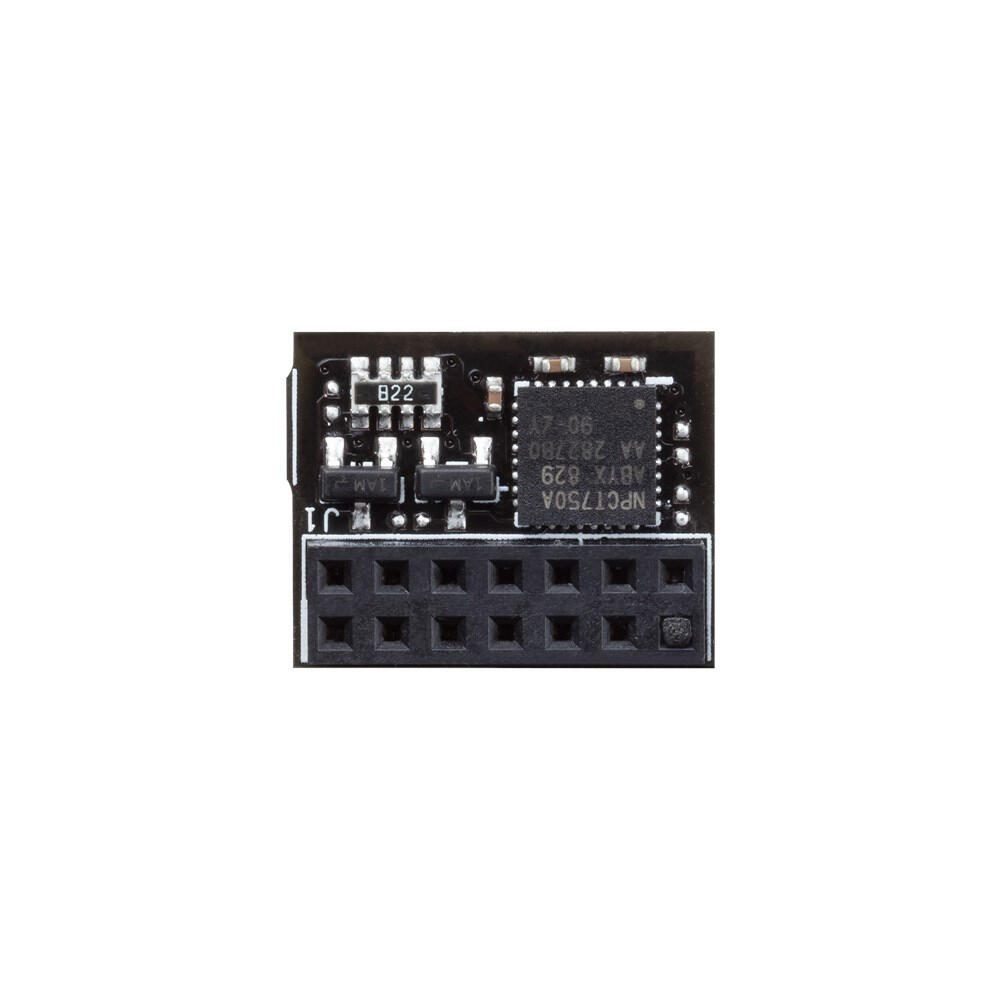
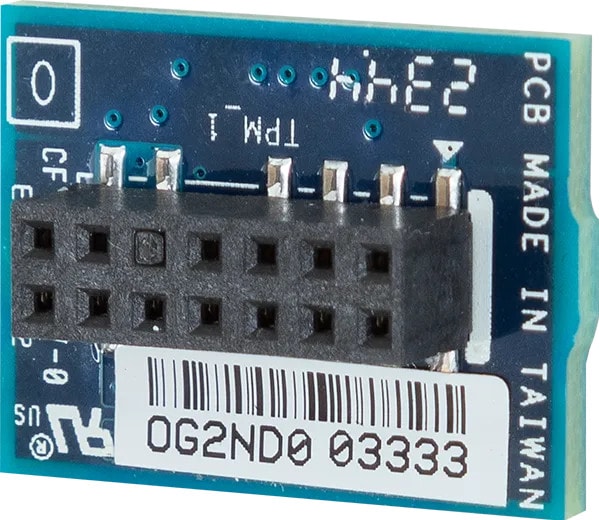
GIGABYTE CTM010 TPM 2.0 Module, SPIInfineon SLB9670VQ2 / Herstellerteilenummer / SKU: 9CTM010NR-00 / TPM Module 2 x 7 Pin / Prüfen Sie vor dem kauf die Kompatibilität anhand des Handbuches / Zubehörliste Ihres Hauptproduktes. / Serielle Peripherieschnittstelle18,75 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter

-
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
-
Was ist TPM in Windows? - Trusted Platform Module (TPM) ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen.
TPM in Windows steht für Trusted Platform Module und ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen. Durch TPM können sensible Informationen wie Passwörter und Schlüssel sicher gespeichert werden. Windows nutzt TPM, um die Sicherheit von Systemen zu erhöhen und die Integrität der Plattform zu gewährleisten. TPM spielt eine wichtige Rolle bei der Absicherung von Daten und der Verhinderung von Cyberangriffen. **
-
Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **
-
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **

Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Top-Angebote
Produkte zum Begriff Honeycomb-Sierra-TPM-Module:
-
HONEYCOMB Sierra TPM Module - Wired Flight Simulator PanelDer Drosselklappenquadrant für die Allgemeine Luftfahrt bietet realistische Metallverniers, ein integriertes Trimmrad, eine Feststellbremse und Fahrwerksstatus für das Fliegen im Stil einer Cessna 172. Dieser Allgemeine Luftfahrt-Drosselklappenquadrant bietet metallene Drossel-, Propeller- und Gemischverniers mit Feinverstellknöpfen, um Propellerflugzeugkonfigurationen stabil zu halten. Metallischer Drosselpositionsblock mit Wellen-Schraube sichert die Einstellung. Propeller- und Gemischverniers verfügen über Feinverstellknöpfe. Das flach gehaltene integrierte Trimmrad ermöglicht überlegene Feinabstimmung. Feststellbremse und Klappensteuerung sorgen für zusätzlichen Realismus und präzise Steuerbarkeit. Fahrwerkshebel mit LED-Anzeige verbessert das Bewusstsein beim Starten und Landen. Integrierte Bedienelemente erhalten den Fokus auf präzise Handhabung in Simulationen der Allgemeinen Luftfahrt.221,20 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Nach dem Zurücksetzen des Laptops, was passiert mit dem Trusted Platform Module (TPM)?
Nach dem Zurücksetzen des Laptops bleibt das Trusted Platform Module (TPM) in der Regel unverändert. Das TPM ist ein Hardware-Chip, der in den meisten modernen Laptops integriert ist und für die Sicherheit und Verschlüsselung von Daten verantwortlich ist. Es speichert Schlüssel und Zertifikate und wird normalerweise nicht durch das Zurücksetzen des Laptops beeinflusst. **
-
Hat das Gigabyte GA-Z77-D3H Mainboard ein TPM 2.0 im BIOS oder gibt es dafür Module?
Das Gigabyte GA-Z77-D3H Mainboard unterstützt kein TPM 2.0 im BIOS. Es gibt jedoch die Möglichkeit, ein TPM-Modul hinzuzufügen, um diese Funktion zu unterstützen. **
-
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
-
Was ist TPM in Windows? - Trusted Platform Module (TPM) ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen.
TPM in Windows steht für Trusted Platform Module und ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen. Durch TPM können sensible Informationen wie Passwörter und Schlüssel sicher gespeichert werden. Windows nutzt TPM, um die Sicherheit von Systemen zu erhöhen und die Integrität der Plattform zu gewährleisten. TPM spielt eine wichtige Rolle bei der Absicherung von Daten und der Verhinderung von Cyberangriffen. **
Ähnliche Suchbegriffe für Honeycomb-Sierra-TPM-Module
-
GIGABYTE CTM010 TPM 2.0 Module, SPIInfineon SLB9670VQ2 / Herstellerteilenummer / SKU: 9CTM010NR-00 / TPM Module 2 x 7 Pin / Prüfen Sie vor dem kauf die Kompatibilität anhand des Handbuches / Zubehörliste Ihres Hauptproduktes. / Serielle Peripherieschnittstelle18,75 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Sierra, Kathy: Java von Kopf bis FußJava von Kopf bis Fuß , Eine abwechslungsreiche Entdeckungsreise durch die objektorientierte Programmierung , Querlenker > Sportfederung , Erscheinungsjahr: 20230202, Produktform: Kartoniert, Titel der Reihe: Von Kopf bis Fuß##, Autoren: Sierra, Kathy~Bates, Bert~Gee, Trisha, Übersetzung: Lang, Jørgen W., Keyword: Coding-Conventions; Collections; Entwurfsmuster; Generics; Java 17; Java lernen; Lambdas; Networking; Programmieren lernen; Programmierstil; Streams API; Threading; objektorientierte Programmierung; objektorientiertes Design, Fachschema: Programmiersprachen, Warengruppe: TB/Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, Seitenanzahl: XXXII, Seitenanzahl: 717, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dpunkt.Verlag GmbH, Verlag: Dpunkt.Verlag GmbH, Verlag: O'Reilly, Länge: 232, Breite: 204, Höhe: 40, Gewicht: 1444, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, andere Sprache: 9781491910771, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **
-
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.